PHP 與 Node.js 同一天緊急修補、日本零售接連停單:不懂程式的經營者也看得懂的網站風險
2026 年 10 月 21 日,PHP 與 Node.js 同一天發布緊急安全更新,日本則接連傳出雲端業者遭勒索、外送與便利商店會員資料外洩。本文用引擎、保固、換零件三層比喻,讓不懂程式的經營者看懂網站漏洞為什麼會一再出現、日本這一波事件暴露了哪些管理風險,並整理出可以直接拿去問工程師與廠商的問題,以及品牌這個月就能動手的五件事。
看不懂程式碼沒關係,看得懂「誰負責換鎖」就夠了。
10 月 21 日,兩套廣泛使用的網站技術同一天發布緊急修補
2026 年 10 月 21 日,PHP 與 Node.js 這兩套廣泛使用的網站技術,同一天發布了緊急安全更新。
PHP 官方在 php.net 首頁發布安全公告,修補兩個嚴重漏洞,攻擊者不需要登入,只要送出特製的網路請求,就可能在伺服器上執行自己的程式。同一天,Node.js 官方也發布安全更新,一次修了 10 個漏洞,其中一個出在處理壓縮資料的元件,同樣可能讓攻擊者遠端執行程式。
PHP 與 Node.js 可以這樣理解:把網站想成一台車,PHP 與 Node.js 就是兩種廣泛使用的引擎。官網、購物車、會員中心、後台,背後常跑在這類引擎上。根據網路技術統計網站 W3Techs 在 10 月 23 日的資料,在能辨識後端語言的網站裡,有 69.3% 用的是 PHP。
同一個月,日本接連傳出雲端主機、外送平台、便利商店會員系統出事,有的停止線上接單,有的通知上百萬名會員資料外洩。
這兩條新聞看起來一條是技術、一條是社會新聞,其實講的是同一件事:網站的風險,很少出在經營者看得見的地方。
先說清楚:目前沒有公開資料顯示日本這幾起事件跟這次 PHP、Node.js 的漏洞有關。我們把它們放在一起看,是因為它們暴露的是同一類管理風險:版本有沒有人顧、備份救不救得回來、出事時生意還能不能做。
「我們家有沒有中?」那 3 秒的沉默
想像一個畫面。週三早上,行銷主管滑到「PHP 爆嚴重漏洞」的新聞,轉頭問負責網站的同事,或打給外包廠商:「我們家的網站有沒有中?」
對方安靜了 3 秒,然後說:「查一下再回您。」
這 3 秒的沉默,我們看了很擔心。工程師不一定失職,很多時候對方真的需要時間去查網站用的是哪一版引擎、主機是誰在管、上次更新是什麼時候。讓人擔心的是,經營者通常要到這一刻才發現,這些問題沒有人有現成答案。
這篇文章就是為了讓那 3 秒變短而寫的。
網站風險拆成三層:引擎、保固、誰來換零件
要看懂漏洞新聞,不需要懂程式,只要分清楚三層。以下是本文為了讓非技術讀者理解而提出的分法。
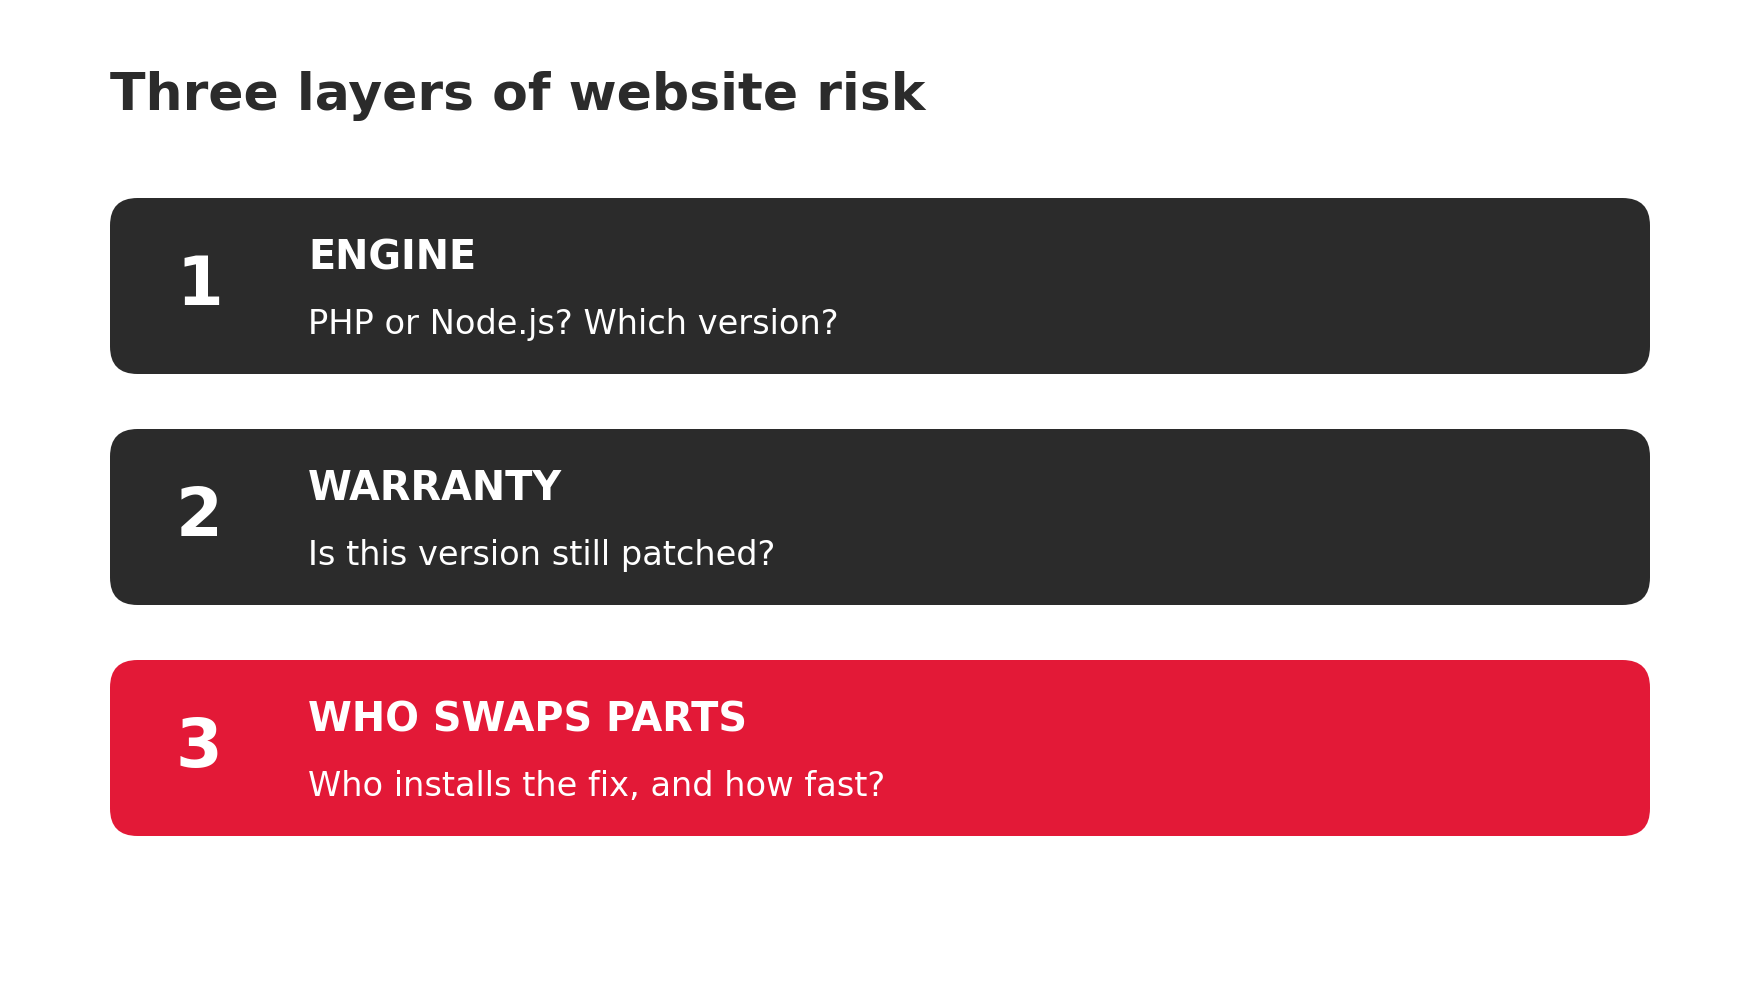
第 1 層:引擎型號(你的網站跑在 PHP 還是 Node.js)
漏洞多半出在「引擎」本身,而不是你家網站的某個頁面。WordPress、Drupal、Joomla 這些熱門網站系統都建在 PHP 上,所以這次用到它們的網站都需要檢查。實際會不會被攻破,還要看 PHP 的版本、執行方式與設定,不能只看用了哪套系統就下判斷。在能辨識後端語言的網站裡,近七成用 PHP;這麼多網站共用同一款引擎,一個設計瑕疵被找到,要檢查的就是一大片網站。
可以用門鎖來想。全社區都裝同一個牌子的鎖,有人發現這款鎖用一張卡片就能撬開,受影響的就是整個社區,跟你家裝潢得好不好無關。
第 2 層:保固期(這一版還有沒有人修)
引擎有版本,每一版都有官方維護期限。過了期限,原廠就不再出修補。PHP 官方在這次公告裡寫明,8.1 和更舊的版本已經不在官方更新範圍內;Node.js 官方也在公告裡提醒,停止維護的舊版每次出新漏洞都會受影響。
這一層最容易被忽略。同樣根據 W3Techs 的版本統計,用 PHP 的網站裡,還有 26.9% 跑在第 7 版、7.7% 跑在第 5 版,合計超過三分之一的 PHP 網站停在官方早已不修的版本。這就像車子還在開,原廠卻早就不再出零件。
第 3 層:誰來換零件(修補的責任在誰身上)
原廠出了修補,不等於你的網站就安全了,還要有人真的去裝。誰負責裝,取決於網站是怎麼蓋的:
| 網站的蓋法 | 誰負責換零件 |
|---|---|
| 自己架主機、自己寫程式 | 自家工程團隊 |
| 外包廠商建置後交付 | 看合約,常常沒人負責 |
| 租用雲端主機自己架站 | 主機商管硬體,軟體多半還是你 |
| 訂閱式開店或行銷平台 | 底層更新通常由平台方負責 |
第二種特別容易出現責任斷點。網站做好、驗收、付款,合約裡沒寫後續誰負責更新,幾年後漏洞新聞出來,雙方都以為是對方的事。這也是許多品牌改用訂閱制的雲端軟體,讓品牌不必自建系統就能用上專業工具,把「換零件」這件事交給有專人負責的一方。不過,換了蓋法,問題只是搬家,責任要寫清楚依然不變。
2026 年 10 月的三個現場:漏洞、雲端、會員系統
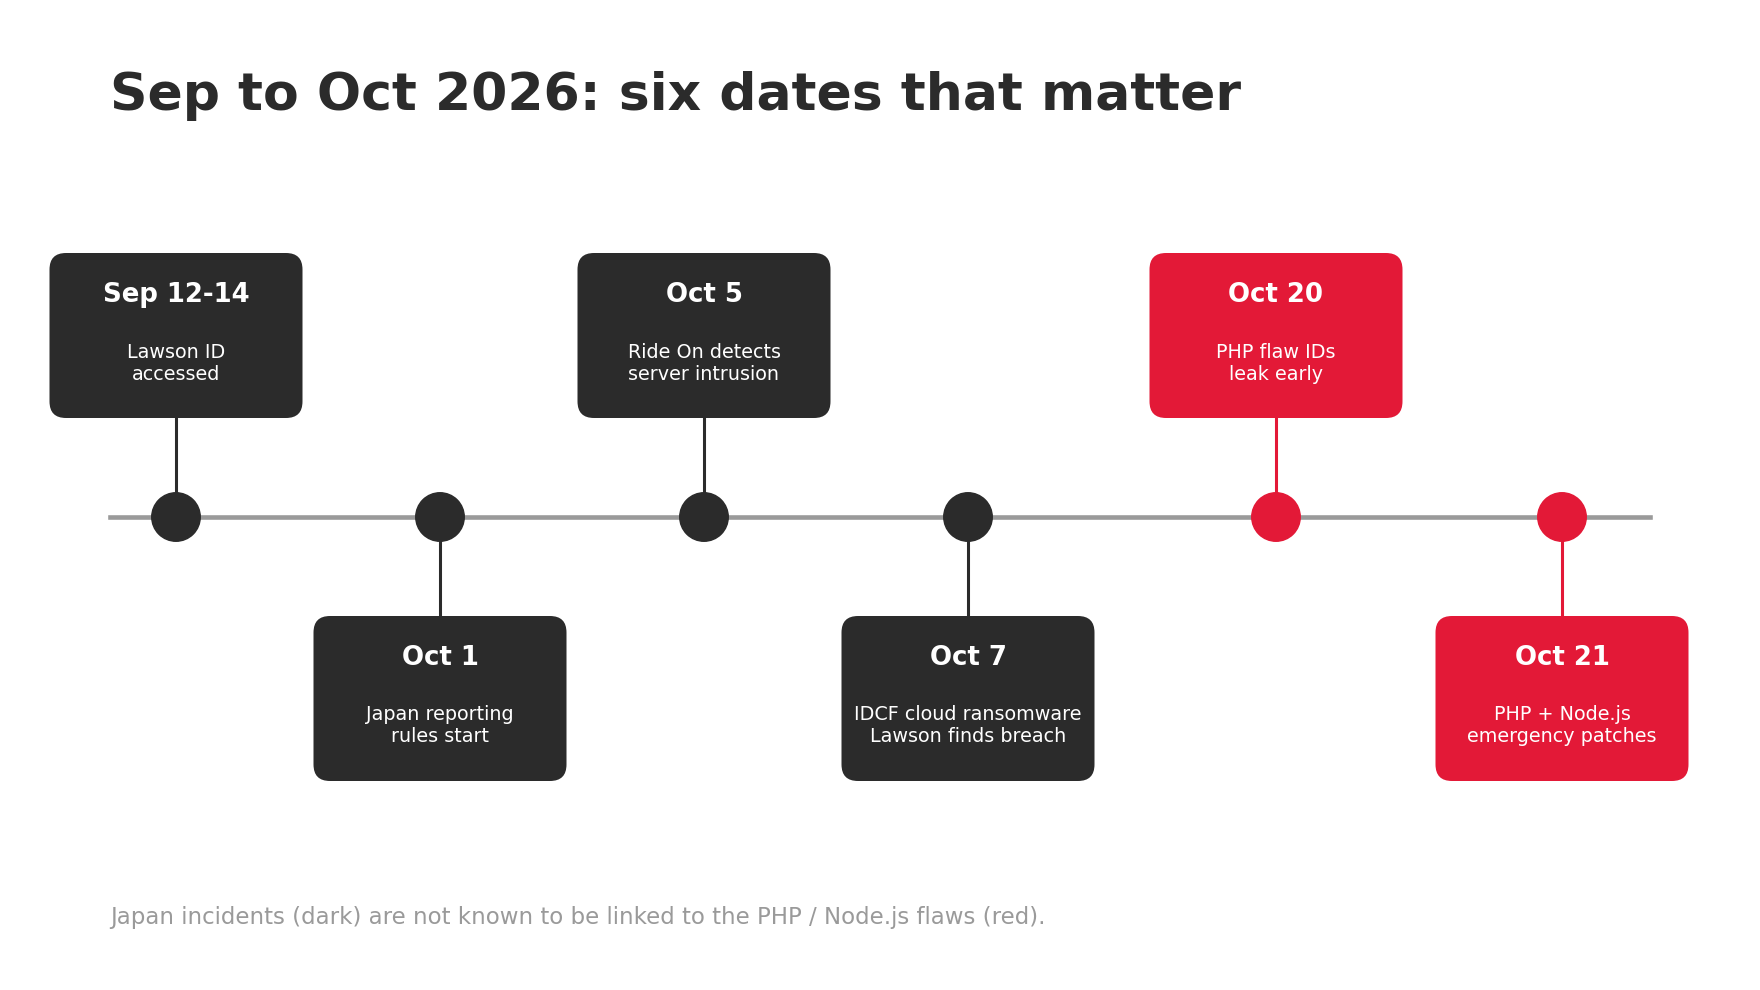
這個月的三起事件,分別對應漏洞外流、雲端被勒索、會員系統被入侵。
現場 1:PHP 漏洞的消息比修補程式先跑出來
PHP 基金會在 10 月 21 日的說明交代了經過:10 月 20 日,兩個漏洞的編號提前在網路上流出,PHP 團隊只好把原本排在 10 月 22 日的修補提前一天,在 10 月 21 日發布。更麻煩的是,同一晚有一家回報漏洞的資安公司誤發了一段攻擊示範影片,影片副本很快在社群上流傳,PHP 基金會表示,這段影片加快了各種攻擊示範程式的開發。兩個漏洞的嚴重度都是 9.2 分(滿分 10 分)。
一般的流程是:研究人員私下通知原廠,原廠做好修補,再公開細節,讓大家有時間更新。這次消息先走漏,原廠只好提前出手,網站管理者的緩衝時間也跟著被壓縮。
至於有沒有人已經被攻破,資安公司 Rapid7 的分析表示,它自己尚未觀察到實際被利用的案例,但已有多起攻擊嘗試的通報。它也提醒,目前要穩定攻破還有難度,這段空檔應該拿來趕快更新。
對經營者來說,重點很單純:消息一公開,攻擊嘗試很快就跟上,更新不能排到下個月。
現場 2:日本雲端業者被勒索,495 家客戶一起停擺
10 月 7 日凌晨約 3 點 40 分,日本雲端業者 IDC Frontier 的「IDCF 雲端」東日本第 1 區開始出現障礙。官方在第 2 報確認是勒索軟體攻擊(攻擊者把資料鎖起來勒索贖金的手法),受影響的是 495 家企業與地方政府。
一開始官方預估資料很難救回。一週後的第 5 報出現轉機:495 家裡,有使用「快照」備份功能的 194 家,備份資料可以取出。官方同時表示,調查後判斷客戶資料沒有被帶走。到了 10 月 18 日的第 6 報,備份服務恢復,但快照功能仍停用中。
這個案例對非技術經營者有兩個提醒。
- 網站跑在雲端,不代表風險歸零。主機商的特定區域或共用服務被攻擊時,同一範圍內的多家客戶可能同時受影響。
- 495 家裡,有使用快照功能的 194 家確認可以取出快照資料,官方當時仍在逐一確認能否復原與提供方式。快照提高了復原的機會,但它不一定存放在獨立的位置,品牌仍應另外確認備份是否與主系統隔開。
現場 3:日本零售會員系統,一個停單、一個晚 3 週才發現
經營宅配壽司「銀のさら」的ライドオンエクスプレスホールディングス在 10 月 13 日的公告說明,子公司從 10 月 5 日起偵測到使用的伺服器遭第三者入侵,10 月 7 日早上系統開始故障。旗下「銀のさら」「釜寅」「すし上等」的官網與 App 會員資料,最多約 650 萬筆可能外洩,官網與 App 的訂單全部停止。不過,電話、門市外帶、出前館(日本外送平台)與 Uber Eats 的訂單照常進行。
便利商店 Lawson 則在 10 月 8 日的公告中說明,「Lawson ID」在 9 月 12 日到 14 日遭到外部未經授權的存取(日文公告寫作「不正アクセス」),App 預約功能在 9 月 17 日遭到存取;外洩資料包括 Lawson ID 的 215 萬 5,345 筆,以及 App 預約的 26 筆。這些存取是在 10 月 7 日的調查中才被發現,中間隔了將近 3 週。App 預約功能直到 10 月 19 日才恢復。
兩個案例對照來看:
| 案例 | 經營者該記住的一件事 |
|---|---|
| 銀のさら | 自家官網停了,靠其他接單管道撐住營收 |
| Lawson | 被入侵當下沒察覺,3 週後才發現 |
三個現場的起因各不相同,共通點是等到出事才找答案,代價都很高。接下來談的幾個變化,會讓經營者更沒有時間等。
AI 進場之後,修補為什麼更趕
找漏洞的人,開始用 AI 了
這次 PHP 與 Node.js 的漏洞,回報者都在研究中用到了 AI。根據資安公司 Tenable 的整理,回報 PHP 漏洞的研究團隊 Calif 與 Wiz 都表示研究過程中使用了 AI 模型。Node.js 的公告裡,回報那個可遠端執行漏洞的,署名是 OpenAI 的 Codex Security 團隊。
對防守方來說這是好事,瑕疵有機會更早被找到、更早被修好。但同一類工具,攻擊者也拿得到。日本政府在 2026 年 9 月的施行說明資料中,把新制度的目的之一直接寫成「對抗被 AI 加速的漏洞利用」。
這些案例顯示,AI 已經進入找漏洞的流程,攻防兩邊的速度都可能被推快。如果品牌的網站習慣半年才統一更新一次,遇到這種緊急修補就很容易來不及,需要另外有一套緊急更新的機制。
AI 帶來的也不只是更快的漏洞發現。當品牌開始讓 AI 助理直接讀寫會員資料,AI 代理會成為一個自己行動的「非人類身分」,它動的是你的會員與個資,這又是另一道要管理的門。
日本的回應:從「各自處理」改成「必須通報」
日本在 2026 年 10 月 1 日正式施行「網路對處能力強化法」的主要部分。依照內閣官房國家網路統括室與內閣府的施行說明,金融、電力、通信、鐵路、信用卡等 15 個領域、258 家被指定的基幹基礎設施業者,從 10 月 1 日起遇到惡意程式執行、未經授權的存取等資安事件,都必須向主管機關與首相報告;明年 3 月前還要申報使用的重要系統產品,方便政府掌握漏洞情報時直接通知相關業者。
這套制度的資產申報與事件通報義務,對象是被指定的基幹基礎設施業者,一般零售品牌不在名單上。它透露的方向是:資安事件被看成會連鎖擴散的公共風險,要求「出事要說、用什麼系統要讓人知道」。15 個領域裡包含信用卡,但義務只落在其中被指定的業者,不能推及所有金流或付款業者。
損失的單位,從「資料」變成「營業天數」
資安公司 Trend Micro 在 10 月 22 日發布的日本企業調查中,整理了 CIO Lounge 與 TrendAI 在 2026 年 5 月做的調查結果。在過去 3 年以勒索軟體為應對成本最高攻擊的受訪企業中,平均業務停止時間約 36.0 天,2024 年度調查時是 10.2 天;過去 3 年因勒索軟體造成的累計損失,平均約 3 億 4,800 萬日圓。
這 36 天是這群受訪企業的平均業務停止時間,也不能直接當成零售品牌的預估值。但即使只是部分功能停擺,放在零售的行事曆上,也可能跨過一整個檔期。過去談資安,大家想到的是「資料外洩要道歉」;現在更實際的問題是「網站停了,生意還做不做得下去」。
不懂程式,也能先問清楚責任在誰
經營者不需要學會寫程式,但需要知道該問什麼。以下五件事,可以直接拿去問工程師、外包廠商或平台商,每一題都對應前面的三層風險。
- 問清楚官網、購物車、會員系統各自跑在什麼引擎、哪一個版本。好的回答會有具體版本號,以及官方維護到什麼時候(對應第 1、2 層)。
- 問清楚原廠發布緊急修補時由誰負責更新、最慢幾天內會裝好。這一題的答案應該寫進合約(對應第 3 層)。
- 問清楚備份存在哪裡、主機被鎖住時備份會不會一起被鎖,以及上一次真的做還原測試是什麼時候(對應 IDCF 的教訓)。
- 問清楚有人在系統裡亂翻資料時,品牌多久會知道、由誰負責監看(對應 Lawson 晚 3 週才發現的教訓)。
- 問清楚官網停擺時,還有哪些管道可以接單、聯絡會員(對應銀のさら靠其他管道撐住營收的教訓)。
如果對方回答「這套系統太舊,沒辦法馬上更新」,可以接著請對方說明暫時的防護做法與期限,例如先關掉受影響的功能、限制外部連線,或排定汰換舊系統的時程。正式更新前,也要先確認測試、回復舊版與驗收的方式,避免修補失敗後沒有退路。
評估任何系統或平台時,也可以用同樣的順序。我們過去在談行銷科技工具怎麼選時提過,先問底層資料與責任歸屬,再比單點功能,資安也適用這個順序。
讓下一次漏洞新聞只是新聞:品牌這個月就能做的事
以下五件事都不需要寫程式,可以照順序做。
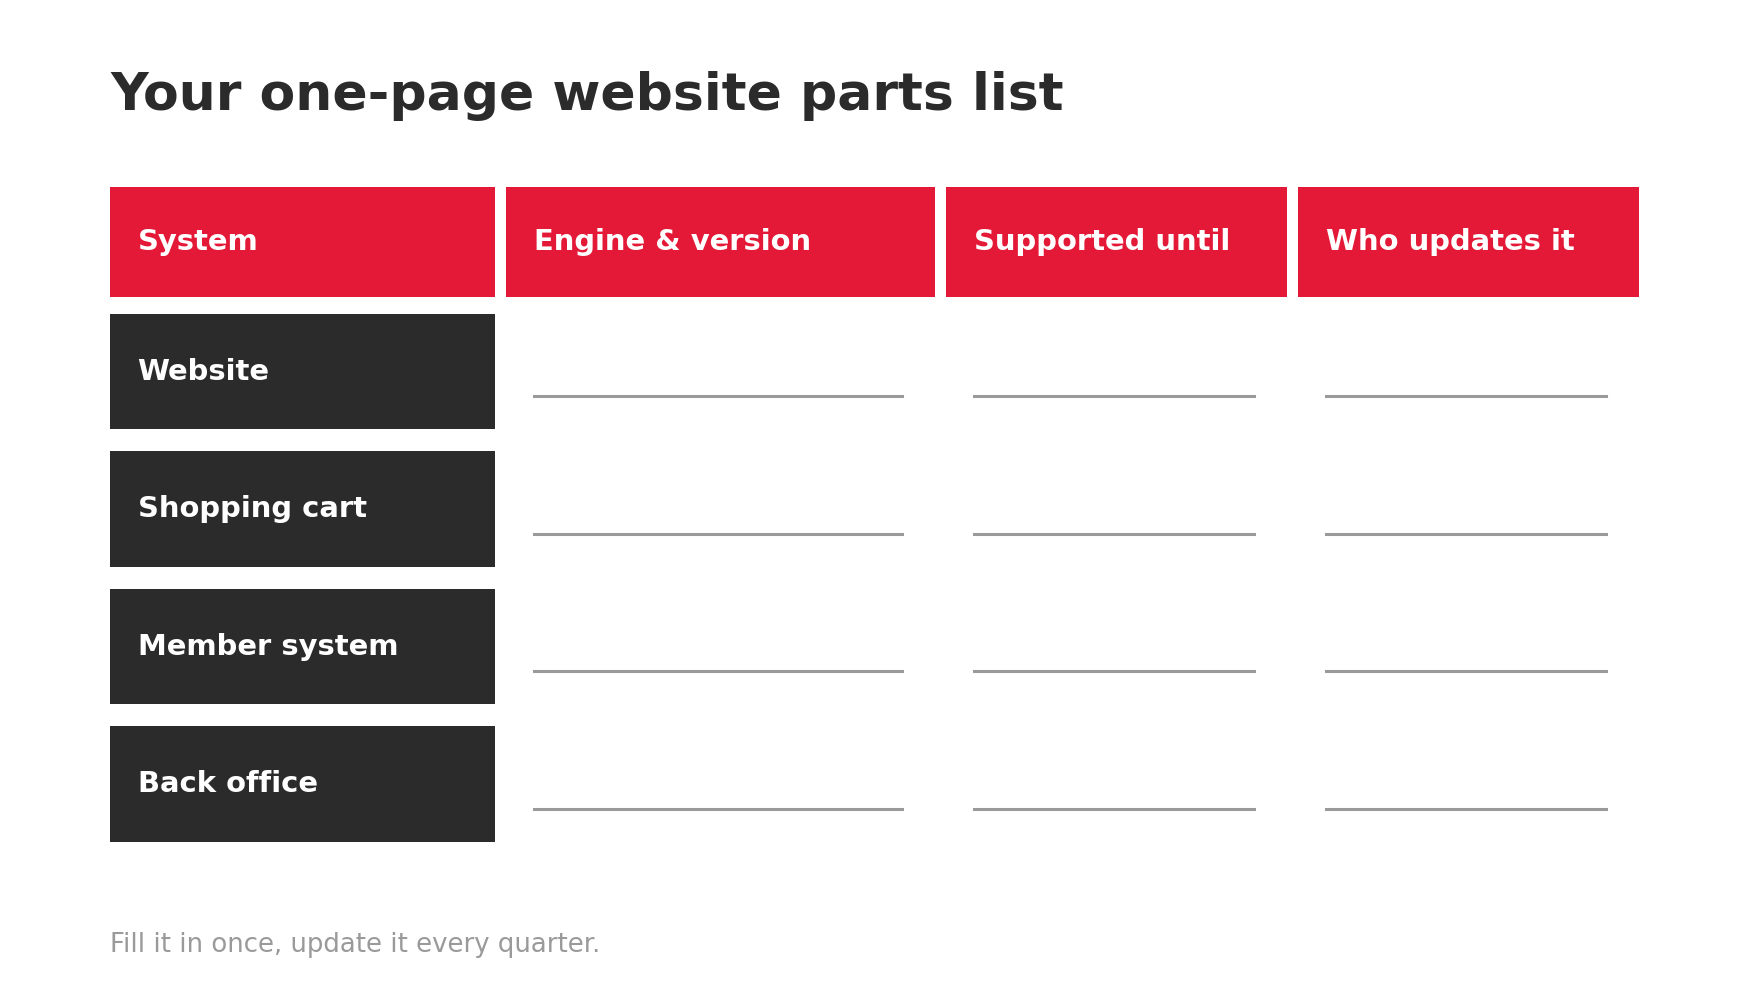
- 列一張「網站零件清單」:把官網、購物車、會員系統、後台,各自用的引擎、版本、負責人寫在一頁表格上(預期效果:下次有人問「有沒有中」,3 分鐘內能回答;建議週期:本月完成,之後每季更新一次)。
- 把更新責任寫進合約:與外包或主機廠商依漏洞嚴重程度訂出分級時限,例如最嚴重、已出現攻擊嘗試的漏洞要在幾天內完成更新並回報;也寫明萬一無法如期更新,由誰核准、先採取什麼暫時防護(預期效果:避免漏洞新聞出來時雙方互推;建議週期:下次續約時加入)。
- 備份分開放,並實際還原一次:確認備份存在主系統以外的地方,並真的試一次能不能救回來(預期效果:主機出事時,停業天數從「不知道」變成可估算;建議週期:每半年演練一次)。
- 保留至少一條備援接單管道:門市、電話、外送平台或社群私訊,官網停擺時仍能接單與通知會員(預期效果:系統停擺不等於營收歸零;建議週期:每年大檔期前確認一次)。
- 寫好一頁「出事時聯絡表」:誰負責判斷、誰對外說明、要通知哪些主管機關與會員(預期效果:事發當天不必臨時找人;建議週期:本季完成,人事異動時更新)。
讓沉默短一點
回到開頭那個週三早上。漏洞新聞還會一直出現,PHP 不會是最後一次,Node.js 也不會。經營者沒辦法讓漏洞消失,但可以讓「我們家有沒有中?」這個問題,從 3 秒的沉默,變成一句「查過了,昨天已經更新」。
那一句話背後,是一張寫好的零件清單、一份講清楚責任的合約,和一份真的還原過的備份。
能讓這一刻安心的,通常不是最貴的防火牆,而是平常就把責任分清楚的那份清單。
常見問題
Q1:PHP 和 Node.js 是什麼?跟品牌網站有什麼關係?
A1:PHP 與 Node.js 是兩種常用來製作網站後端的技術,可以想成網站的引擎。官網、購物車、會員中心常跑在這類引擎上。使用 PHP 或 Node.js 代表網站需要檢查;是否受特定漏洞影響,仍要看使用的版本、執行方式、設定與修補狀態。
Q2:漏洞跟駭客入侵有什麼不同?
A2:漏洞是系統設計上的缺陷,像門鎖有瑕疵;入侵是有人真的利用這個缺陷闖進來。發現漏洞不代表已經被入侵,但漏洞公開後,攻擊者會開始嘗試,所以官方發布修補後應盡快更新。
Q3:小品牌、預算有限,也需要擔心嗎?
A3:需要。攻擊者通常用自動化工具大量掃描網路上所有網站,不會挑品牌大小。預算有限的品牌可以先做不花錢的事:列出網站零件清單、確認誰負責更新、確認備份有分開存放。
Q4:原廠發布修補後,應該多久內完成更新?
A4:越快越好,但最好寫成可以驗收的規則。這次 PHP 漏洞的編號在修補發布前就已在網路流傳,Rapid7 也提到已有多起攻擊嘗試的通報。建議和廠商依漏洞嚴重程度約定分級的完成時限,並約定無法如期更新時的暫時防護與回報方式。
Q5:用雲端主機或訂閱式平台,就不用管資安了嗎?
A5:不行。雲端主機商負責硬體與機房,網站軟體的更新多半仍是品牌或外包廠商的責任;訂閱式平台通常負責底層更新,但帳號權限與備援管道仍需品牌自己管理。日本 IDCF 事件中,495 家客戶同時受影響。
Q6:日本的新資安法規跟台灣品牌有關嗎?
A6:日本 2026 年 10 月施行的新制,通報義務的對象是 15 個領域中被指定的 258 家基幹基礎設施業者,不直接適用台灣品牌。但它顯示的方向值得參考:出事要能說清楚、用什麼系統要能交代。
延伸閱讀
想進一步討論品牌的網站與會員系統規劃,歡迎與 91APP 團隊聯繫。